PHP2Shell exploite des failles critiques de PHP, alertes dans plusieurs pays : alternative gratuite à WordPress pour site d’entreprise
Le 21 octobre 2026, PHP a publié une mise à jour de sécurité d’urgence corrigeant deux vulnérabilités critiques, CVE-2026-109618 et CVE-2026-109619. Sans se connecter, un attaquant peut envoyer une seule requête et exécuter du code arbitraire sur le serveur.
Wiz Research, qui a découvert les failles, les a enchaînées dans un script d’exploitation baptisé PHP2Shell et a démontré une exécution de code à distance sans authentification sur les dernières versions de WordPress, Drupal et Joomla (Wiz).
WordPress tourne sur PHP. Cette fois, la faille se trouve dans PHP lui-même : mettre à jour WordPress et ses extensions ne suffit pas. Tous les sites d’entreprise sous WordPress sont concernés.
Les vulnérabilités PHP CVE-2026-109618 et CVE-2026-109619 en bref
D’après l’avis de sécurité officiel de PHP :
| Élément | Détail |
|---|---|
| Identifiants | CVE-2026-109618, CVE-2026-109619 |
| Noms officiels | RCE via OOM corruption, RCE via stale global state |
| Score | CVSS 4.0, 9,2 |
| Conséquence | Exécution de code à distance (RCE) sans authentification |
| Périmètre | Tout PHP qui traite des requêtes web : PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, LiteSpeed |
| Risque le plus élevé | Apache mod_php, l’attaque frappe avant même l’exécution du code du site |
| Versions corrigées | PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 |
| Pas de correctif officiel | PHP 8.1 et versions antérieures |
- CVE-2026-109618 : quand PHP manque de mémoire (OOM), il peut s’interrompre alors que les données de la requête ne sont initialisées qu’à moitié ; le nettoyage de la requête traite ensuite ces données invalides comme valides.
- CVE-2026-109619 : une fois la requête terminée et la mémoire libérée, une partie de l’état interne subsiste, et le même processus worker peut réutiliser cet état périmé en traitant la requête suivante.
Plusieurs pays donnent l’alerte, des sites mis hors ligne en urgence
Toutes les heures ci-dessous concernent le 21 octobre 2026.
Le CERT-EU (NL Times), le NCSC britannique (Patchstack), le NCSC néerlandais (Sansec), ainsi que le National Cybersecurity Office japonais et l’IPA (Impress Watch) ont successivement émis des alertes demandant d’appliquer le correctif au plus vite. L’UE, le Royaume-Uni et le Japon ont aussi conseillé de mettre les sites hors ligne s’il n’était pas possible de les corriger à temps.
Les attaques ont déjà commencé
D’après le suivi en direct de Patchstack, société spécialisée dans la sécurité WordPress :
- 07:34 UTC : plusieurs hébergeurs signalent des sites attaqués.
- 07:43 UTC : le CTO de Cloudflare indique avoir observé de premières attaques et déployé des règles de pare-feu.
- 13:52 UTC : PHP publie les versions corrigées.
- 13:57 UTC : Patchstack ne voit toujours que des attaques de reconnaissance et s’attend à une hausse une fois les détails du correctif publiés.
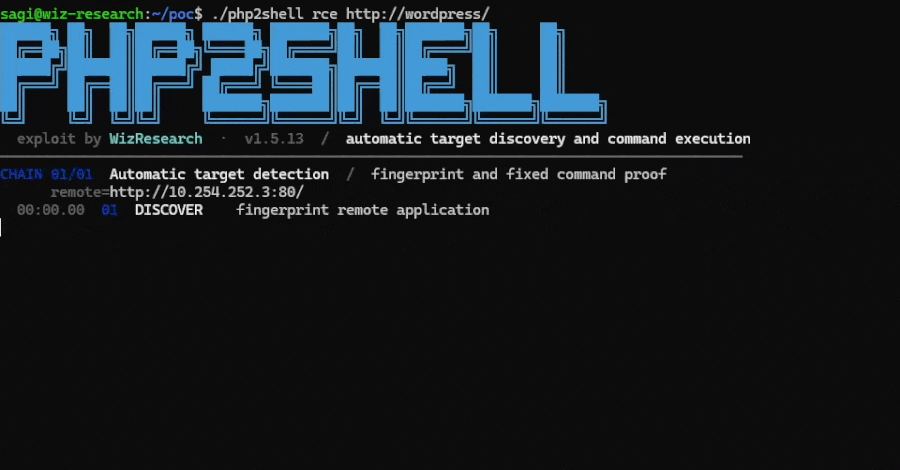
Le centre national de cybersécurité néerlandais (NCSC) indiquait alors n’avoir confirmé aucune attaque réelle. Pour référence : après la divulgation de la faille PHP CVE-2024-4577 en juin 2024, Akamai avait observé des tentatives d’exploitation en moins de 24 heures (The Hacker News).
Des sites gouvernementaux néerlandais et finlandais hors ligne
- Le site de la Chambre des représentants néerlandaise (Tweede Kamer) a été temporairement mis hors ligne. Les sites du club de football Fortuna Sittard, du syndicat de police ACP, de l’Association royale néerlandaise des pharmaciens KNMP et de la compagnie de transport EBS, ainsi qu’une partie du réseau informatique partagé par les universités et instituts de recherche néerlandais, ont aussi été suspendus (NL Times).
- Le site du NCSC néerlandais lui-même, le site tech Tweakers et le site d’actualité sécurité Security.NL ont été mis hors ligne (Sansec).
- Le système d’identification DigiD et le portail administratif MijnOverheid du gouvernement néerlandais ont été suspendus (Patchstack).
- Valtori, le centre informatique de l’État finlandais, a fermé les sites publics de plusieurs administrations, dont l’Institut national de topographie de Finlande et le Helsinki Expo and Convention Centre (Pasquale Pillitteri).
Japon : appel nocturne de la Première ministre Takaichi, maintenance d’urgence chez pixiv, DMM et d’autres
À 21:55, heure du Japon, la Première ministre Sanae Takaichi a publié sur X (cité par Impress Watch) :
皆様に、今夜に対応して頂きたい大至急のお願いです。(中略)公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
En substance : vérifiez ce soir si votre site utilise PHP et appliquez le correctif dès sa publication à 23 h, heure du Japon ; si vous ne pouvez pas le faire à temps, vous pouvez suspendre le site en attendant.
Le National Cybersecurity Office japonais et l’IPA ont également émis des alertes, et certaines collectivités locales ont annoncé l’arrêt temporaire de leurs systèmes. Services cités dans le même article :
- La plateforme de boutiques en ligne BASE et le service pour crèches CoDMON en maintenance dès l’après-midi ;
- pixiv, DMM.com, niconico et Sakura Internet ont placé une partie de leurs services en maintenance d’urgence, et de nombreux services ont été suspendus après 20 h ;
- Des jeux comme Granblue Fantasy et Umamusume: Pretty Derby ont été suspendus.
Le mode maintenance de WordPress ne protège pas
Sansec souligne que le mode maintenance intégré de WordPress et de Magento est inefficace : PHP analyse la requête avant que l’application ne vérifie l’interrupteur de maintenance. La bonne méthode consiste à arrêter PHP-FPM et à faire servir directement une page de maintenance statique par le serveur web.
Ce soir-là, un site WordPress n’avait donc que deux options : quelqu’un se connecte au serveur et met PHP à jour, ou le site entier est coupé. Les sites dont personne ne s’occupe sont restés en ligne à attendre.
Pourquoi les sites d’entreprise sous WordPress sont les plus exposés
Une faille au niveau de PHP échappe aux extensions WordPress. Sous mod_php, l’attaque a lieu avant l’exécution du code du site : extensions de sécurité, CAPTCHA, masquage de l’administration, rien n’y fait. Sansec le dit aussi : seule la mise à jour de PHP sur le serveur fonctionne, et si vous ne gérez pas votre serveur, vous ne pouvez que relancer votre hébergeur.
Beaucoup de serveurs tournent encore avec un PHP en fin de vie. Le 20 octobre, la société de sécurité Mallory a recensé via Shodan environ 884 000 hôtes publics dont les en-têtes de réponse indiquent PHP 8.1 ou antérieur, soit 59 % des hôtes qui affichent un numéro de version (environ 1,5 million). Ce décompte repose sur les en-têtes de réponse et ne signifie pas que tous sont vulnérables (The Hacker News). Ces versions n’ont pas de correctif officiel : il faut demander un correctif rétroporté à l’hébergeur ou mettre PHP à jour, et les vieux thèmes et extensions cassent souvent à la mise à jour.
Cela coûte de l’argent chaque année. Renouvellement de l’hébergement, frais de maintenance, abonnements aux extensions premium, plus les frais de nettoyage en cas d’incident. Un site qui présente seulement l’entreprise, ses activités, ses références, ses actualités et ses offres d’emploi doit faire tourner PHP + MySQL en permanence, et quelqu’un doit surveiller le serveur lors de nuits comme celle du 21 octobre.
Ma solution : Astro + Cloudflare / GitHub / Vercel / Netlify
Il y a deux ans, j’ai cessé de recommander WordPress et PHP à mes clients et j’ai migré tous leurs sites vers Astro, associé à Cloudflare, GitHub, Vercel et Netlify. Les offres gratuites de ces plateformes suffisent largement pour un site d’entreprise, l’hébergement ne coûte rien, et le résultat est plus rapide, plus sûr et plus simple à vivre que l’ancien site WordPress.
Face à cette faille PHP, les sites de ces clients n’ont nécessité aucune intervention et sont restés accessibles normalement ce soir-là. Mon blog zhaojian.net est construit de la même façon et disponible en 12 langues.
Le principe est simple :
- Astro génère toutes les pages au moment du build ; seuls des fichiers HTML, CSS, JS et des images sont mis en ligne ;
- Le code source est sur GitHub : on modifie un texte ou ajoute une actualité, puis on fait un commit ;
- Cloudflare Pages / Vercel / Netlify reçoivent le commit, construisent et publient automatiquement en quelques minutes, et les pages sont servies par un CDN mondial.
Plus sûr : il n’y a ni PHP, ni base de données, ni page de connexion à l’administration sur le serveur ; les outils d’exploitation comme PHP2Shell n’ont rien à attaquer. Les futures failles de PHP, de WordPress ou des extensions ne concernent plus le site.
Plus rapide : les pages sont des fichiers prêts à l’emploi, servis directement depuis le nœud CDN le plus proche du visiteur, rapides au Japon, en Chine, en Europe comme en Amérique.
Gratuit et sans maintenance : plus d’hébergement ni de serveur à renouveler, il ne reste que le nom de domaine. Pas de serveur où se connecter, pas de logiciel à mettre à jour.
WordPress ou site statique Astro : comparatif
| Site WordPress | Site statique Astro | |
|---|---|---|
| Ce qui tourne | PHP + MySQL + thème + extensions | Rien, uniquement des fichiers statiques |
| Cette faille PHP | Concerné, mise à jour en pleine nuit ou fermeture du site | Non concerné |
| Coût d’hébergement | Renouvellement annuel hébergement / serveur | Gratuit |
| Maintenance courante | Mises à jour régulières de WordPress, des extensions, de PHP | Aucune |
| Vitesse | Dépend des performances du serveur et du cache | Servi directement par le CDN |
| Mise à jour du contenu | Connexion à l’administration | Build et publication automatiques après commit |
| Multilingue | Via une extension multilingue | Pages de chaque langue générées au build |
Les fonctions qui lisent et écrivent des données en temps réel, comme une boutique en ligne, un espace membre ou un système de réservation, demandent une étude à part. Formulaire de contact, actualités, références, offres d’emploi, multilingue : les fonctions courantes d’un site vitrine sont toutes réalisables avec un site statique et un service de formulaires tiers.
Étapes pour migrer de WordPress vers Astro
- Inventorier : lister toutes les pages, articles, images et formulaires.
- Exporter le contenu : exporter articles et pages en Markdown et télécharger les images.
- Conserver les URL : réutiliser autant que possible les URL d’origine et mettre en place des redirections 301 pour celles qui changent, afin de ne pas perdre de positions dans les moteurs de recherche.
- Refaire le design : reproduire l’apparence d’origine ou passer à un nouveau design, adapté au mobile dans les deux cas.
- Remplacer les fonctions : passer les formulaires sur un service tiers et les statistiques sur une solution sans serveur.
- Basculer le domaine : une fois tout vérifié, pointer le domaine vers la nouvelle plateforme et ne pas renouveler l’ancien serveur à échéance.
Questions fréquentes
Les sites WordPress peuvent-ils être attaqués par PHP2Shell ?
Oui. Les failles sont dans PHP lui-même : tant que le PHP du serveur n’est pas en version 8.5.12, 8.4.27, 8.3.36, 8.2.35 ou une version corrigée par l’hébergeur, il est concerné, quelle que soit la version de WordPress.
Le mode maintenance de WordPress protège-t-il ?
Non. PHP traite la requête avant que le mode maintenance n’entre en jeu. Il faut soit mettre PHP à jour, soit arrêter PHP-FPM et servir une page de maintenance statique.
Que faire avec PHP 8.1 ou une version antérieure ?
PHP ne publie plus de mises à jour pour ces versions. Demandez un correctif rétroporté à votre hébergeur ou passez à PHP 8.2 ou plus ; si le thème et les extensions ne sont pas compatibles, envisagez de migrer directement vers un site statique.
Un site statique est-il vraiment gratuit ?
Les offres gratuites de Cloudflare Pages, Vercel, Netlify et GitHub Pages suffisent pour un site d’entreprise. Seul le nom de domaine est payant.
Vous voulez remplacer votre site WordPress ? Contactez-moi
Je peux vous aider si :
- Votre site d’entreprise tourne sous WordPress et, le soir du 21 octobre, vous ne saviez pas s’il fallait le couper ni à qui demander le correctif ;
- Votre serveur utilise encore PHP 8.1 ou une version antérieure ;
- Vous payez chaque année l’hébergement, le serveur et la maintenance ;
- La personne qui a créé le site est injoignable et plus personne ne s’en occupe ;
- Vous visez le Japon ou d’autres marchés à l’étranger et avez besoin d’un site multilingue en japonais, en anglais et dans d’autres langues.
Je peux migrer votre site d’entreprise WordPress vers un site statique Astro : plus rapide, plus sûr, sans renouvellement annuel d’hébergement ni de serveur, avec build et publication automatiques après chaque commit, et sans avoir à payer quelqu’un pour la maintenance.
Contactez-moi sur WeChat (757118) ou X (@zhaoJianNet), indiqués sur ma page À propos. Envoyez-moi l’adresse de votre site et vos besoins, et je vous proposerai un plan de migration concret.
Références
- Avis de sécurité officiel de PHP
- Wiz Research : PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet
- The Hacker News : PHP2Shell: Two Unpatched Critical PHP RCE Flaws (CVSS 9.2) Trigger Emergency Security Alert
- Patchstack : Major security alert: PHP vulnerable to critical RCE, attacks ongoing
- Sansec : PHP2Shell: Critical PHP RCE (CVE-2026-109618, CVE-2026-109619)
- NL Times : Dutch parliament website taken offline as cybersecurity warning triggers precautions
- Pasquale Pillitteri : PHP2Shell, Netherlands and Finland switch off government sites before the patch
- Impress Watch : 国内大手サービスで緊急メンテやサービス停止 PHP脆弱性で対策